
Traffic Deduplication
중복 패킷을 제거하여 보안 장비와 모니터링 도구의 처리 부하를 줄입니다.
|
Why Gigamon Cloud
클라우드 전환으로 발생하는 가시성 손실을 해결합니다클라우드 환경에서는 East-West 트래픽, 컨테이너 트래픽, 암호화 트래픽이 빠르게 증가합니다. 기존 보안·모니터링 도구는 모든 트래픽을 충분히 보지 못하거나, 불필요한 데이터 처리로 성능과 비용 부담이 커질 수 있습니다. ✓클라우드·온프레미스·가상 환경 전반의 트래픽 가시성 확보
✓중복 제거, 필터링, 메타데이터 추출로 도구 부담 최소화
✓암호화 및 측면 트래픽 사각지대 제거로 보안 탐지력 강화
Core Capabilities
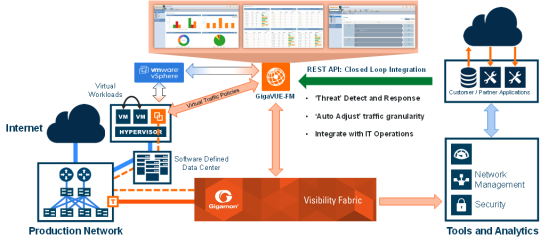
클라우드 보안 도구에 필요한 데이터만 정확하게 전달합니다Gigamon Cloud는 원시 트래픽을 그대로 전달하는 것이 아니라, 분석 도구가 필요한 형태로 최적화하고 인텔리전스를 더해 전달합니다. Traffic Deduplication중복 패킷을 제거하여 보안 장비와 모니터링 도구의 처리 부하를 줄입니다. L7 Application Filtering애플리케이션 단위로 필요한 트래픽만 선별하여 도구 효율과 탐지 정확도를 높입니다. Precryption® VisibilityTLS/SSL 암호화 트래픽의 사각지대를 줄이고 위협 탐지에 필요한 가시성을 제공합니다. Metadata Intelligence패킷에서 L2-L7 컨텍스트 메타데이터를 추출하여 SIEM, APM, NPM 도구를 강화합니다. Multi-Cloud VisibilityAWS, Azure, Kubernetes, VMware 등 다양한 환경의 트래픽을 통합적으로 관리합니다. Elastic Operation워크로드 확장과 축소에 맞춰 가시성 패브릭을 유연하게 운영할 수 있습니다.
Deep Observability Pipeline
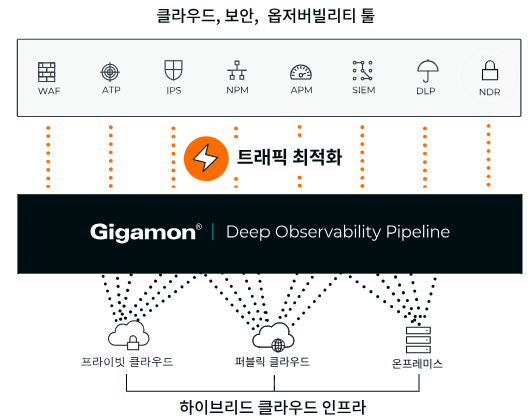
수집부터 최적화, 인텔리전스 전달까지 하나의 파이프라인Gigamon은 클라우드 환경에서 수집한 트래픽을 보안 도구가 바로 활용할 수 있는 고품질 데이터로 변환합니다. Traffic Acquisition퍼블릭·프라이빗 클라우드, 컨테이너, 가상화 환경에서 트래픽을 수집합니다. Optimization중복 제거, 필터링, 슬라이싱, 복호화 등으로 분석 도구에 적합하게 최적화합니다. Intelligence Delivery패킷과 메타데이터를 보안·성능·관측 도구로 전달하여 탐지와 대응을 강화합니다. 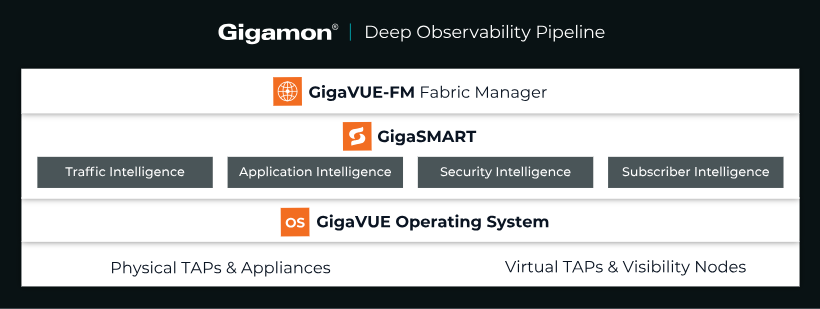
Platform Coverage
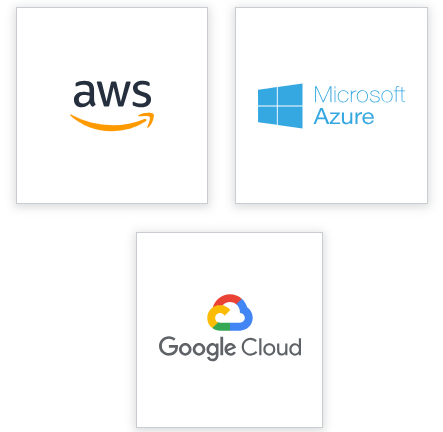
주요 클라우드와 가상화 환경을 폭넓게 지원합니다각 플랫폼 특성에 맞춰 East-West 트래픽, 컨테이너 트래픽, VM 워크로드, 프라이빗 클라우드 트래픽까지 통합 가시성을 제공합니다. 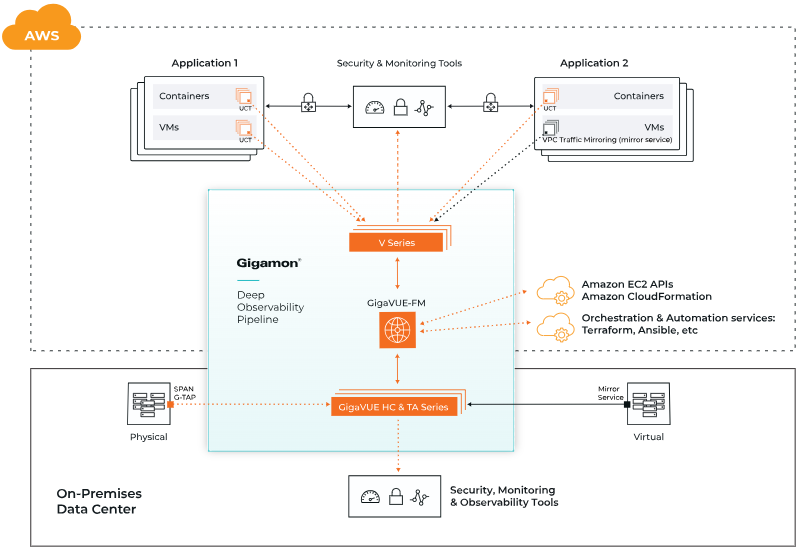 AWS Cloud네이티브 트래픽 미러링과 연계하여 AWS 워크로드 전반의 에이전트리스 가시성을 제공합니다. EC2·컨테이너 모니터링Precryption® 기반 사각지대 제거기존 보안 도구 연동 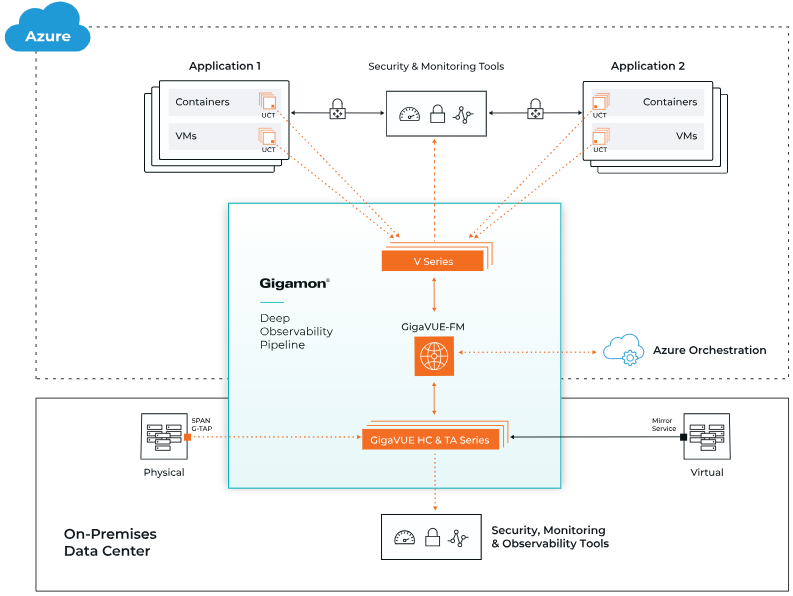 Azure CloudAzure 환경의 North-South 및 East-West 트래픽을 확인하고 보안 도구의 분석 효율을 높입니다. VM 및 컨테이너 가시성Azure 네트워크 인텔리전스자동화된 관리 연동 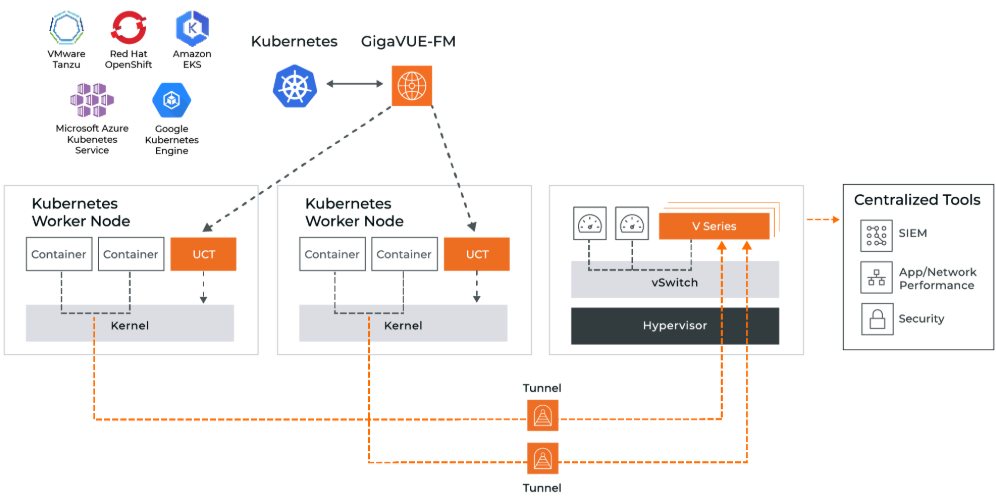 KubernetesCNI와 관계없이 컨테이너 트래픽을 획득하고 서비스 메시와 측면 트래픽을 관찰합니다. 컨테이너 사각지대 제거서비스 메시 가시성자동 워크로드 검색 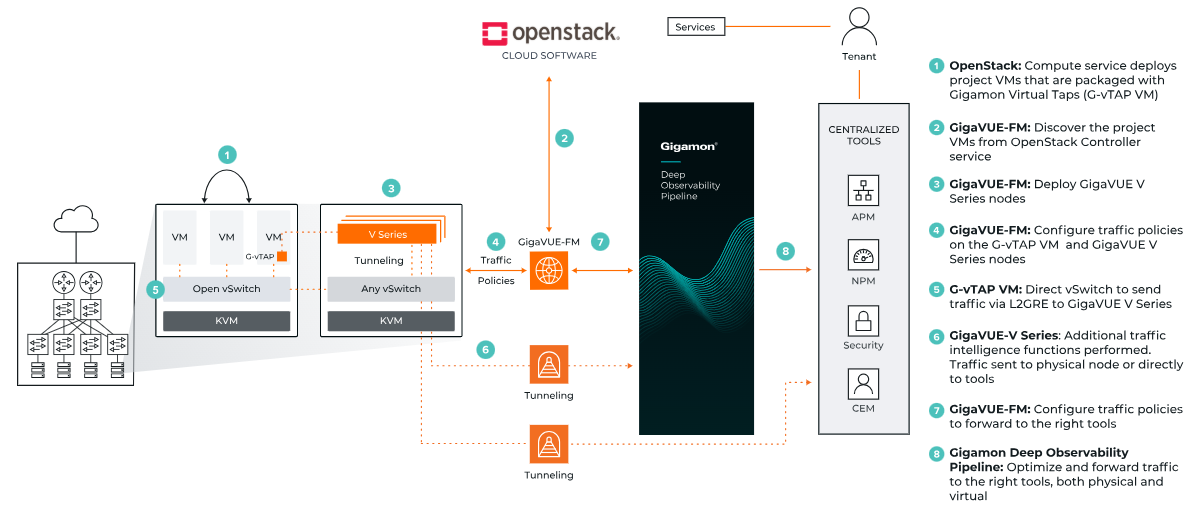 OpenStackNFV와 프라이빗 클라우드 환경에서 발생하는 가시성 사각지대를 해소합니다. 프라이빗 클라우드 가시성트래픽 오케스트레이션도구 ROI 향상 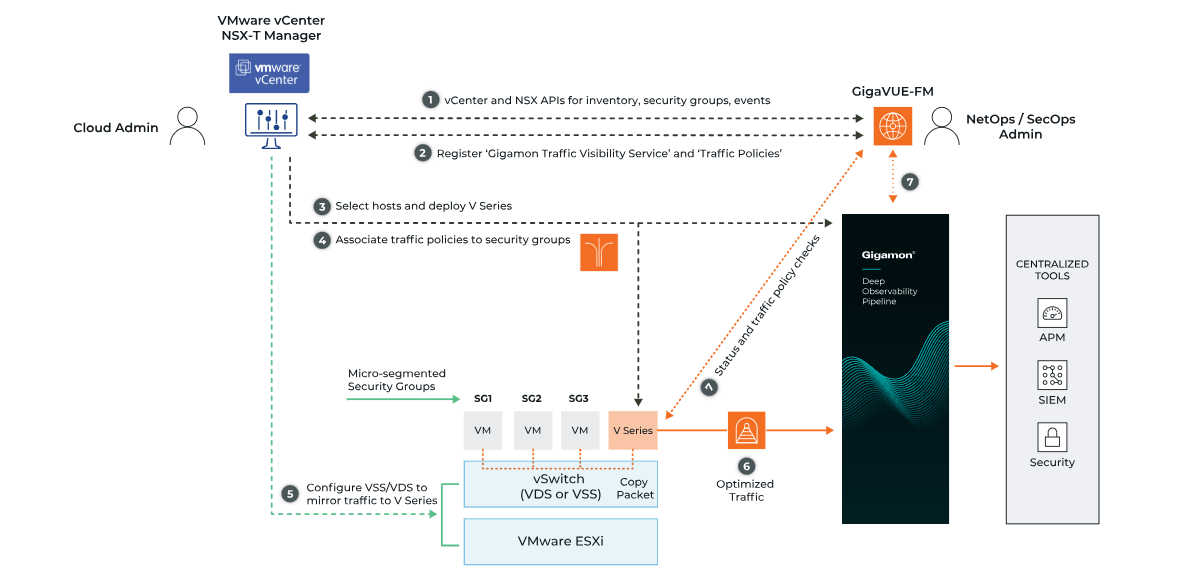 VMwarevCenter 및 NSX-T와 통합하여 VM 간 East-West 트래픽과 컨텍스트 메타데이터를 제공합니다. VMware 워크로드 가시성NSX-T 연동자동 확장 지원 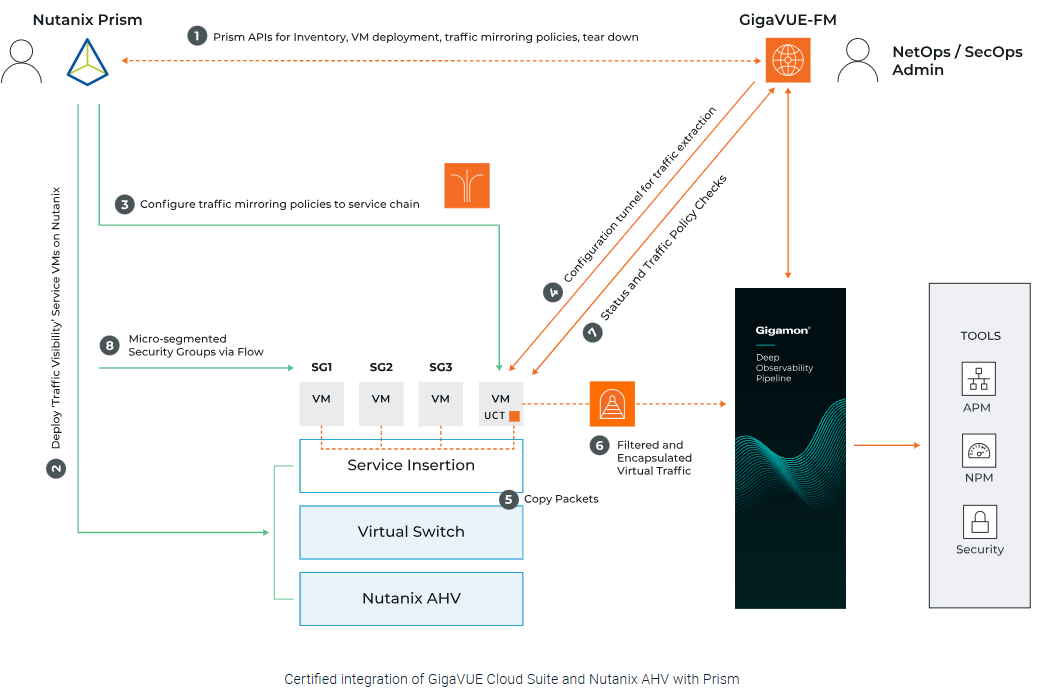 Nutanix AHVPrism Central과 연동하여 AHV 환경의 가상 트래픽을 포괄적으로 모니터링합니다. HCI 환경 지원VM 간 트래픽 포착메타데이터 추출
Use Cases
클라우드 마이그레이션부터 Zero Trust까지Gigamon Cloud는 클라우드 운영의 핵심 과제인 보안, 규정 준수, 비용, 관측 가능성을 함께 개선합니다. 가시성 사각지대 제거로그와 메트릭만으로 확인하기 어려운 패킷 수준의 트래픽을 확보하여 보안 탐지와 성능 분석을 강화합니다. 하이브리드 클라우드 통합온프레미스와 클라우드 전반의 데이터 흐름을 일관되게 관리하여 운영 복잡성과 도구 비용을 줄입니다. 검증 가능한 보안 근거 확보패킷과 메타데이터 기반의 실제 트래픽 정보를 통해 Zero Trust와 컴플라이언스 대응을 지원합니다.
Business Value
Gigamon Cloud 도입 효과보이지 않던 트래픽을 보이게 하고, 불필요한 데이터는 줄이며, 보안 도구가 더 정확하게 일하도록 지원합니다. 보안 탐지력 향상암호화 및 측면 트래픽에 대한 가시성을 확보하여 클라우드 보안 사각지대를 줄입니다. 도구 비용 최적화중복 트래픽과 불필요한 페이로드를 줄여 보안·모니터링 도구의 처리 비용을 낮춥니다. 운영 자동화클라우드 워크로드 변화에 맞춰 가시성 구성과 운영을 유연하게 확장합니다. 규정 준수 강화패킷·메타데이터 수준의 근거 데이터를 확보하여 감사와 컴플라이언스 대응을 지원합니다.
Recommended For
이런 환경에 적합합니다
하이브리드 클라우드 전환멀티 클라우드 통합 운영AWS/Azure 보안 가시성Kubernetes 트래픽 모니터링VMware East-West 트래픽 분석Zero Trust 기반 구축SIEM/NDR/APM 도구 최적화클라우드 규정 준수 대응
FAQ
자주 묻는 질문Gigamon Cloud 도입 전 고객사가 자주 확인하는 클라우드 가시성, 보안 연동, 운영 방식에 대한 핵심 질문을 정리했습니다. Gigamon Cloud는 AWS, Azure, Kubernetes 환경을 모두 지원하나요?네. 퍼블릭 클라우드와 컨테이너, 가상화 환경 전반에서 트래픽을 수집하고, 각 환경에 맞는 방식으로 보안·모니터링 도구에 전달할 수 있습니다. 기존 보안 장비나 모니터링 도구를 교체해야 하나요?교체가 목적이 아닙니다. Gigamon Cloud는 기존 SIEM, NDR, APM, NPM, IDS/IPS 등 도구가 더 정확한 데이터를 받을 수 있도록 트래픽을 최적화해 전달합니다. 암호화된 TLS/SSL 트래픽도 가시성 확보가 가능한가요?Precryption® 기반 가시성을 통해 암호화로 인해 발생하는 보안 사각지대를 줄이고, 보안 도구가 위협을 분석할 수 있는 트래픽 인텔리전스를 제공합니다. East-West 트래픽도 확인할 수 있나요?네. 클라우드 내부 워크로드 간 통신, 컨테이너 간 트래픽, VM 간 트래픽 등 기존 경계 보안 장비가 놓치기 쉬운 측면 트래픽 가시성을 강화합니다. 에이전트 설치가 필요한 방식인가요?환경별로 네이티브 트래픽 미러링 및 가시성 노드를 활용하여 에이전트리스 방식의 트래픽 수집을 지원할 수 있습니다. 도입 환경에 따라 최적 구성을 설계합니다. 도입 시 가장 큰 기대 효과는 무엇인가요?보이지 않던 클라우드 트래픽을 보이게 하고, 중복·불필요 트래픽을 줄여 보안 도구의 탐지 정확도와 운영 효율을 동시에 높이는 것입니다. 클라우드 보안의 시작은 가시성입니다C1Networks는 고객사의 클라우드 전환 전략과 보안 운영 환경에 맞춰 Gigamon Cloud 기반 Deep Observability 체계 구축을 지원합니다. 도입 문의하기 |

